
در شبکههای سازمانی، جداسازی کاربران، سرورها، تجهیزات مدیریتی و سیستمهای حساس یکی از مهمترین اصول طراحی زیرساخت امن است. یکی از فناوریهای پرکاربرد برای پیادهسازی این جداسازی، VLAN یا Virtual Local Area Network است. با استفاده از VLAN میتوان یک شبکه فیزیکی را به چند شبکه منطقی مستقل تقسیم کرد و ارتباط میان آنها را تحت کنترل قرار داد.
اما آیا تقسیمبندی شبکه با VLAN بهتنهایی امنیت ارتباطات را تضمین میکند؟
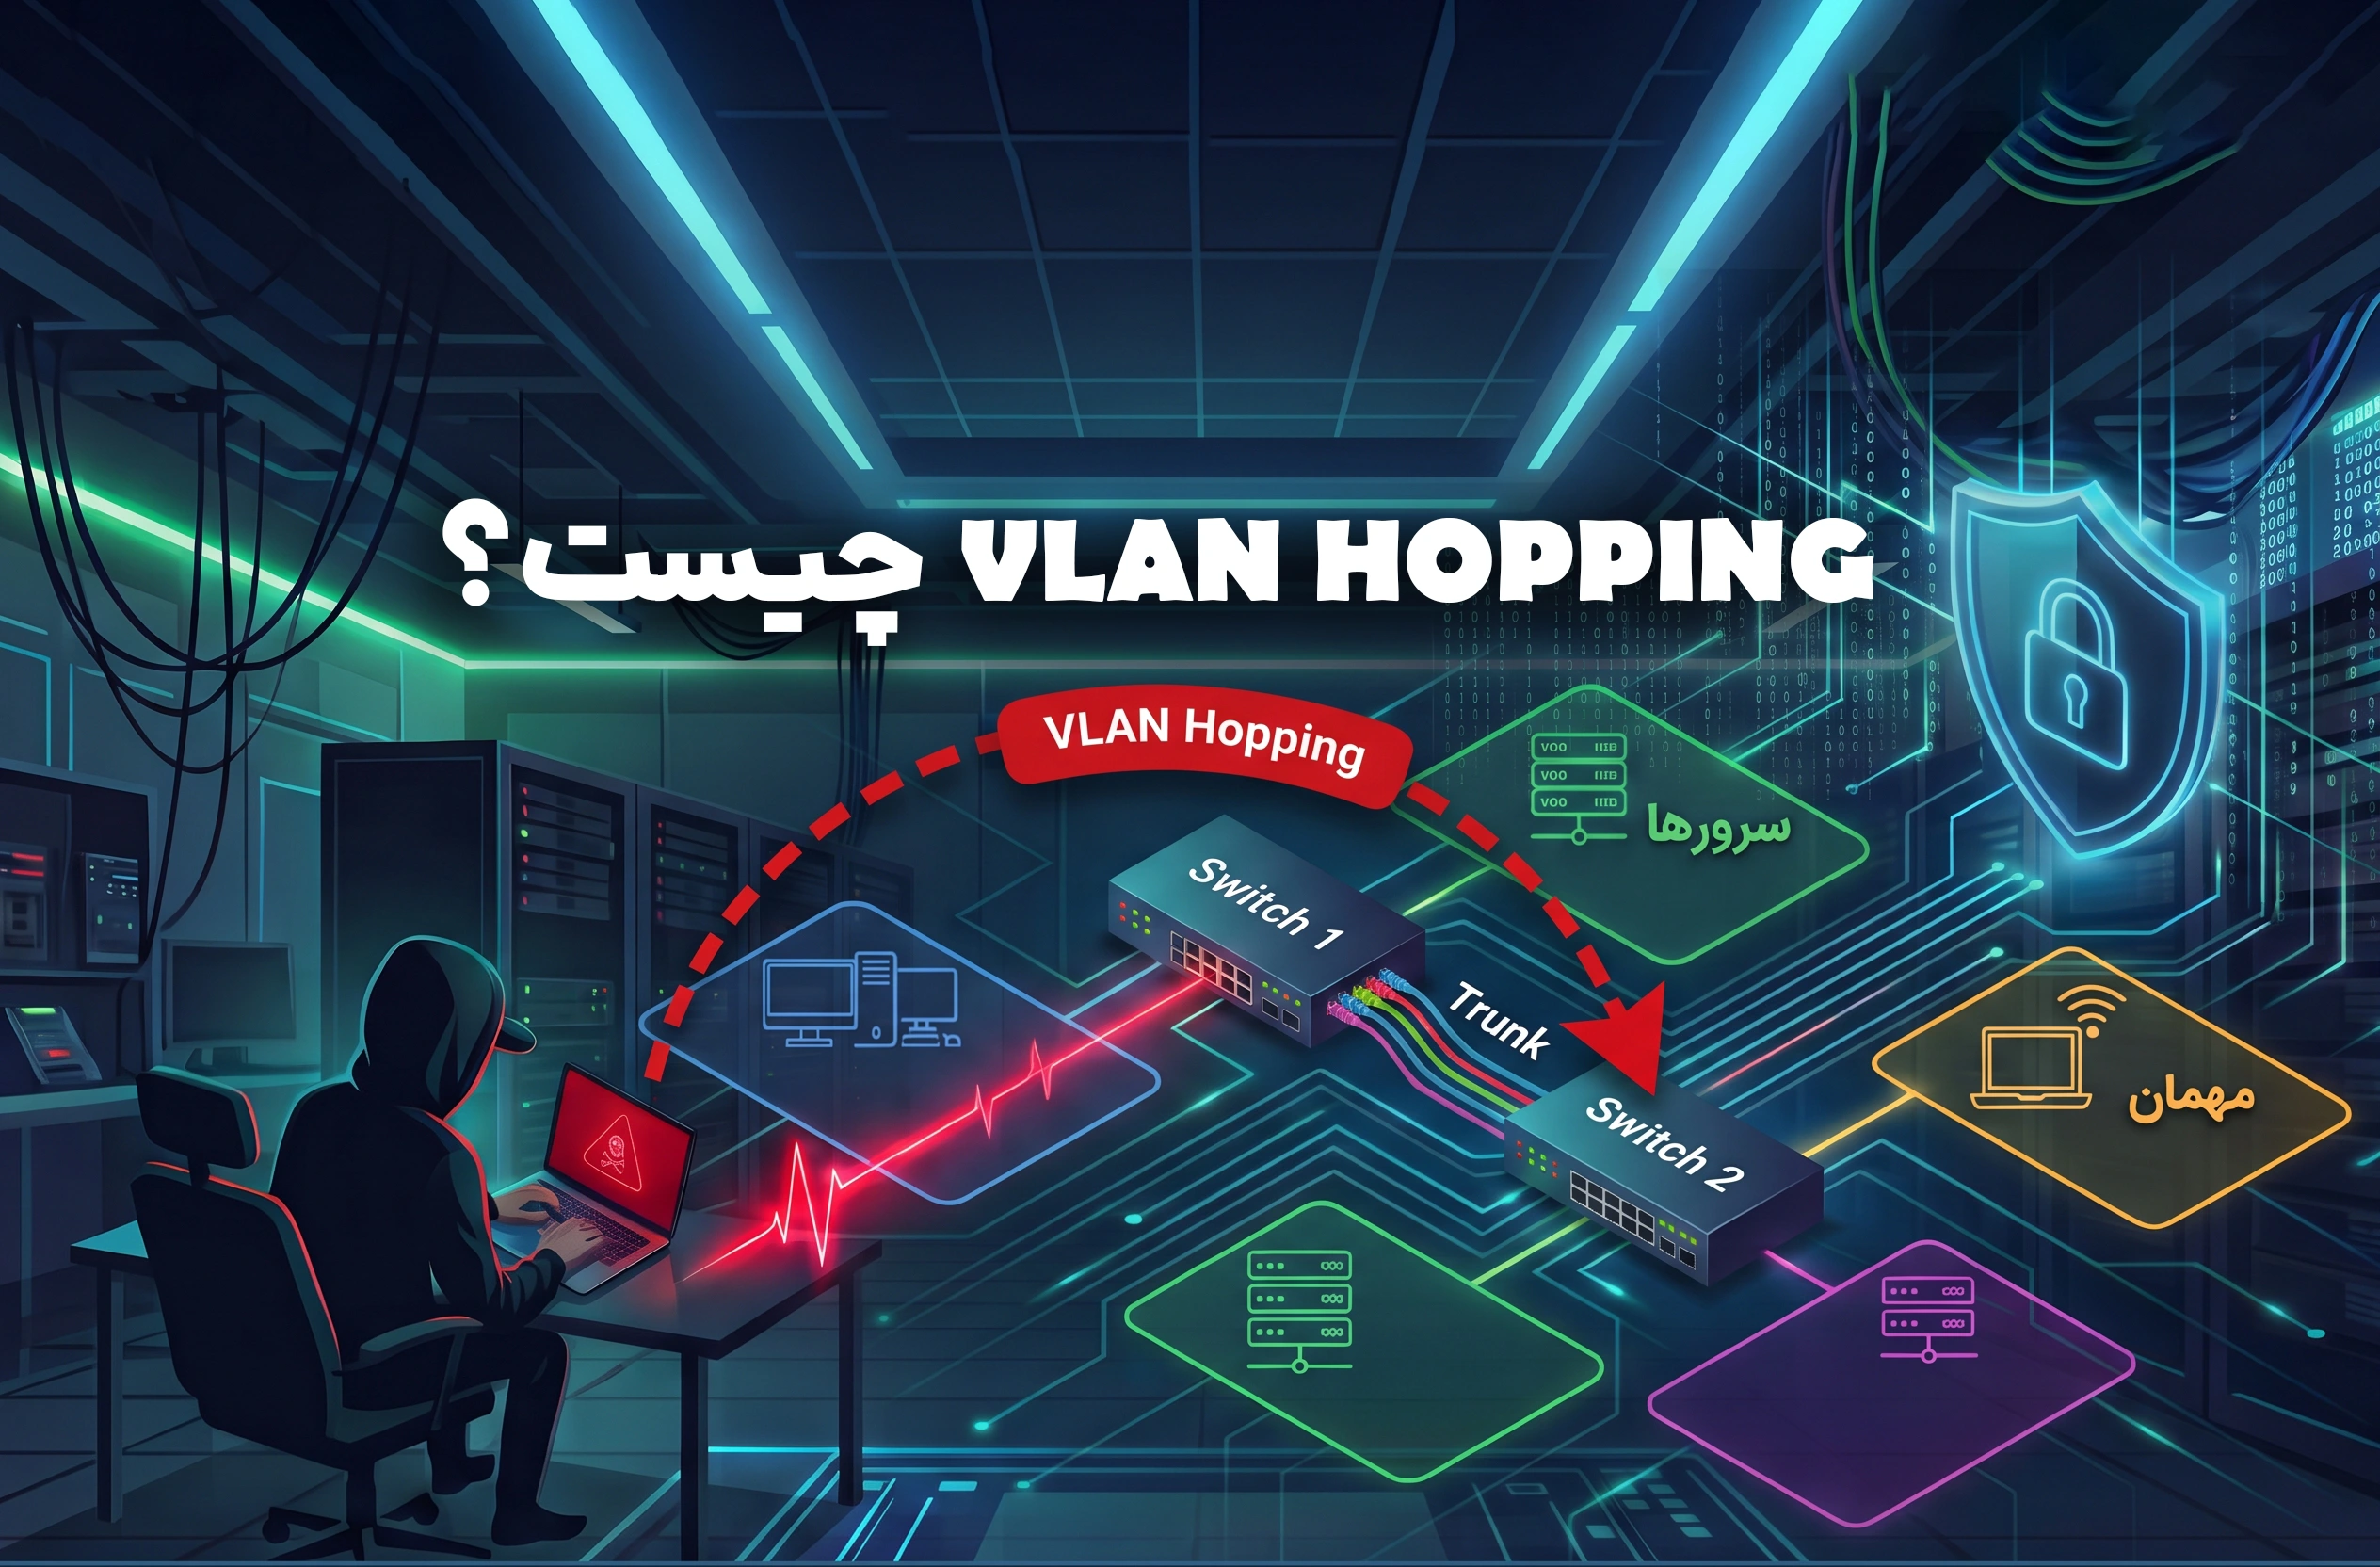
پاسخ منفی است. پیکربندی نادرست سوئیچها، فعال بودن قابلیتهای غیرضروری یا ضعف در کنترل پورتهای شبکه میتواند زمینهساز حملهای به نام VLAN Hopping شود. در این حمله، مهاجم تلاش میکند از مرزهای منطقی VLAN عبور کند و به ترافیک یا منابعی دسترسی پیدا کند که اصولاً نباید در دسترس او باشند.
در این مقاله بررسی میکنیم VLAN Hopping چیست، چگونه انجام میشود، چه تفاوتی با سایر حملات شبکه دارد، چه خطراتی برای سازمانها ایجاد میکند و چگونه میتوان با پیکربندی صحیح سوئیچها و رعایت اصول امنیت شبکه، احتمال وقوع آن را کاهش داد.
VLAN چیست و چه نقشی در امنیت شبکه دارد؟
VLAN مخفف Virtual Local Area Network و به معنای شبکه محلی مجازی است. این فناوری به مدیر شبکه اجازه میدهد دستگاههای متصل به یک زیرساخت فیزیکی مشترک را در شبکههای منطقی جداگانه قرار دهد.
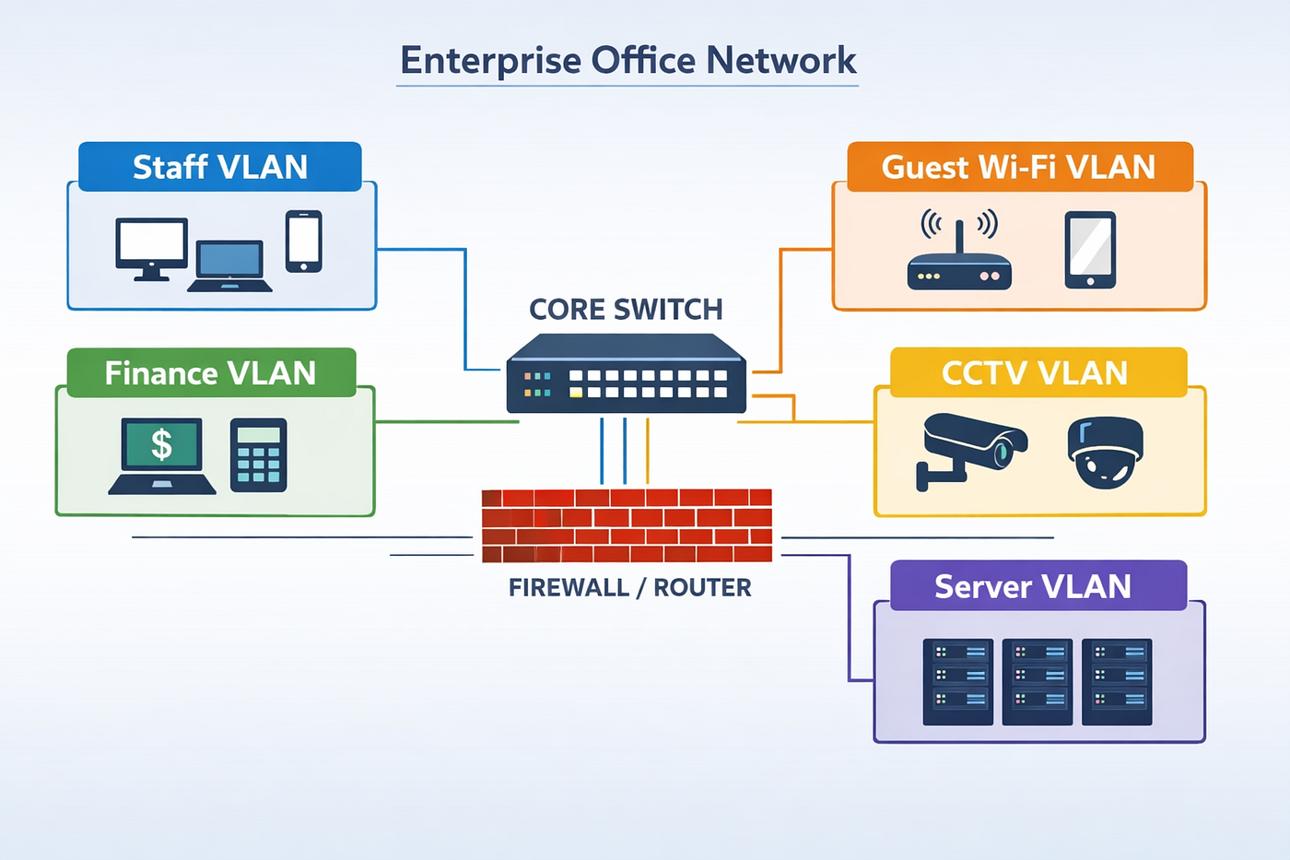
برای مثال، یک سازمان میتواند شبکه خود را به شکل زیر تقسیمبندی کند:
| شناسه VLAN | کاربرد | نمونه تجهیزات |
|---|---|---|
| VLAN 10 | شبکه کاربران | رایانههای کارکنان |
| VLAN 20 | شبکه سرورها | سرورهای داخلی |
| VLAN 30 | شبکه مهمان | لپتاپ و موبایل مهمانان |
| VLAN 40 | مدیریت تجهیزات | سوئیچها و اکسسپوینتها |
این تفکیک باعث میشود ترافیک دستگاههای یک VLAN بهصورت عادی به دستگاههای VLAN دیگر منتقل نشود. برای ارتباط بین VLANها معمولاً به یک دستگاه لایه سه، مانند روتر یا سوئیچ لایه سه، نیاز است.
با این حال، جداسازی VLANها به معنی ایجاد مرز امنیتی نفوذناپذیر نیست. پیکربندی پورتها، تنظیمات Trunk، کنترل دسترسی و سیاستهای مسیریابی بین VLANها همگی در حفظ این جداسازی نقش دارند.
نکته مهم: VLAN یک ابزار تقسیمبندی شبکه است، نه جایگزینی برای فایروال، کنترل دسترسی یا معماری امنیتی چندلایه.
VLAN Hopping چیست؟
VLAN Hopping نوعی حمله در شبکههای مبتنی بر سوئیچ است که در آن مهاجم تلاش میکند محدودیتهای جداسازی VLAN را دور بزند و به ترافیک یا منابع یک VLAN دیگر دسترسی پیدا کند.
در شرایط عادی، دستگاهی که به یک پورت Access در VLAN 10 متصل است، نباید صرفاً به دلیل اتصال به همان سوئیچ بتواند مستقیماً به ترافیک لایه دوم VLAN 20 دسترسی پیدا کند. اما اگر تنظیمات سوئیچ بهدرستی انجام نشده باشند، مهاجم ممکن است از قابلیتهای مربوط به Trunk یا نحوه پردازش ترافیک برچسبگذاریشده سوءاستفاده کند.
هدف این حمله میتواند شامل موارد زیر باشد:
دسترسی غیرمجاز به منابع یک VLAN دیگر
مشاهده یا دستکاری ترافیک در شرایطی که مسیر و پروتکل اجازه آن را بدهند
دور زدن بخشی از کنترلهای جداسازی شبکه
فراهم کردن زمینه برای حملات بعدی به سرورها یا تجهیزات حساس
البته موفقیت حمله به مدل سوئیچ، سیستمعامل شبکه، تنظیمات پورتها، پروتکلهای فعال و معماری شبکه بستگی دارد. VLAN Hopping به این معنا نیست که مهاجم در همه شرایط میتواند به تمام VLANها دسترسی پیدا کند.
انواع حملات VLAN Hopping
حملات VLAN Hopping معمولاً در دو دسته اصلی بررسی میشوند: حمله جعل سوئیچ (Switch Spoofing) و حمله برچسبگذاری دوگانه (Double Tagging). هر دو روش از ضعف در جداسازی لایه دوم شبکه سوءاستفاده میکنند، اما سازوکار متفاوتی دارند.
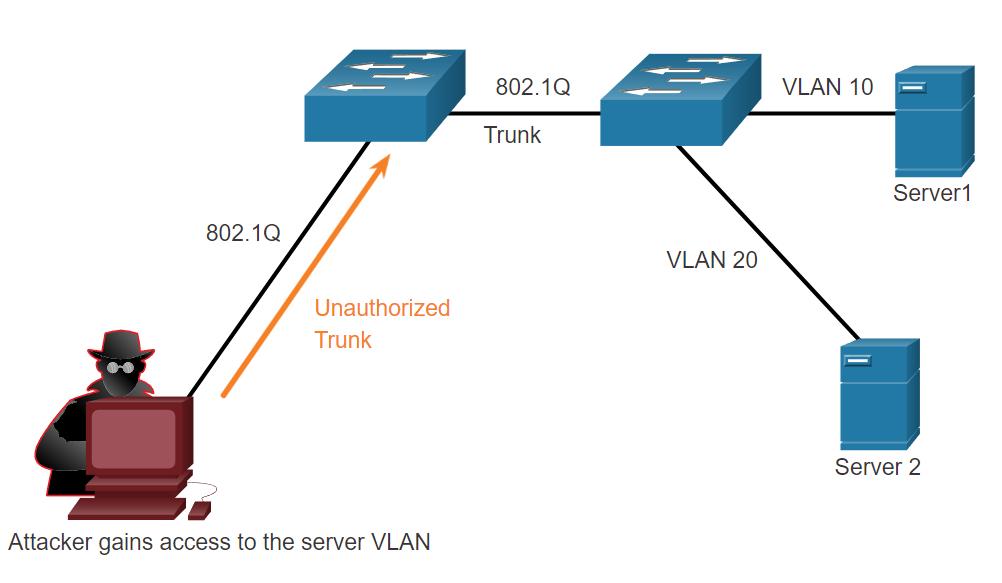
در حمله Switch Spoofing، مهاجم تلاش میکند دستگاه خود را بهگونهای معرفی کند که سوئیچ آن را بهعنوان یک تجهیز شبکه قادر به برقراری ارتباط Trunk شناسایی کند.
Trunk Port پورتی است که میتواند ترافیک چند VLAN را بین سوئیچها یا سایر تجهیزات سازگار منتقل کند. در برخی محیطها، پروتکل DTP یا Dynamic Trunking Protocol برای مذاکره درباره وضعیت Trunk به کار میرود.
اگر پورت متصل به کاربر بهصورت ناامن پیکربندی شده باشد و امکان مذاکره ناخواسته برای Trunk وجود داشته باشد، مهاجم ممکن است بتواند این پورت را وارد وضعیت Trunk کند. در چنین شرایطی، دسترسی به چند VLAN ممکن است امکانپذیر شود؛ البته این موضوع به تنظیمات دو طرف ارتباط و رفتار سوئیچ بستگی دارد.
راهکارهای اصلی مقابله با این حمله عبارتاند از:
تنظیم صریح پورتهای کاربران در حالت Access
غیرفعال کردن مذاکره DTP در پورتهایی که به Trunk نیاز ندارند
محدود کردن VLANهای مجاز روی لینکهای Trunk
بررسی وضعیت عملیاتی پورتها و ثبت تغییرات غیرمنتظره
۲. حمله Double Tagging چیست؟
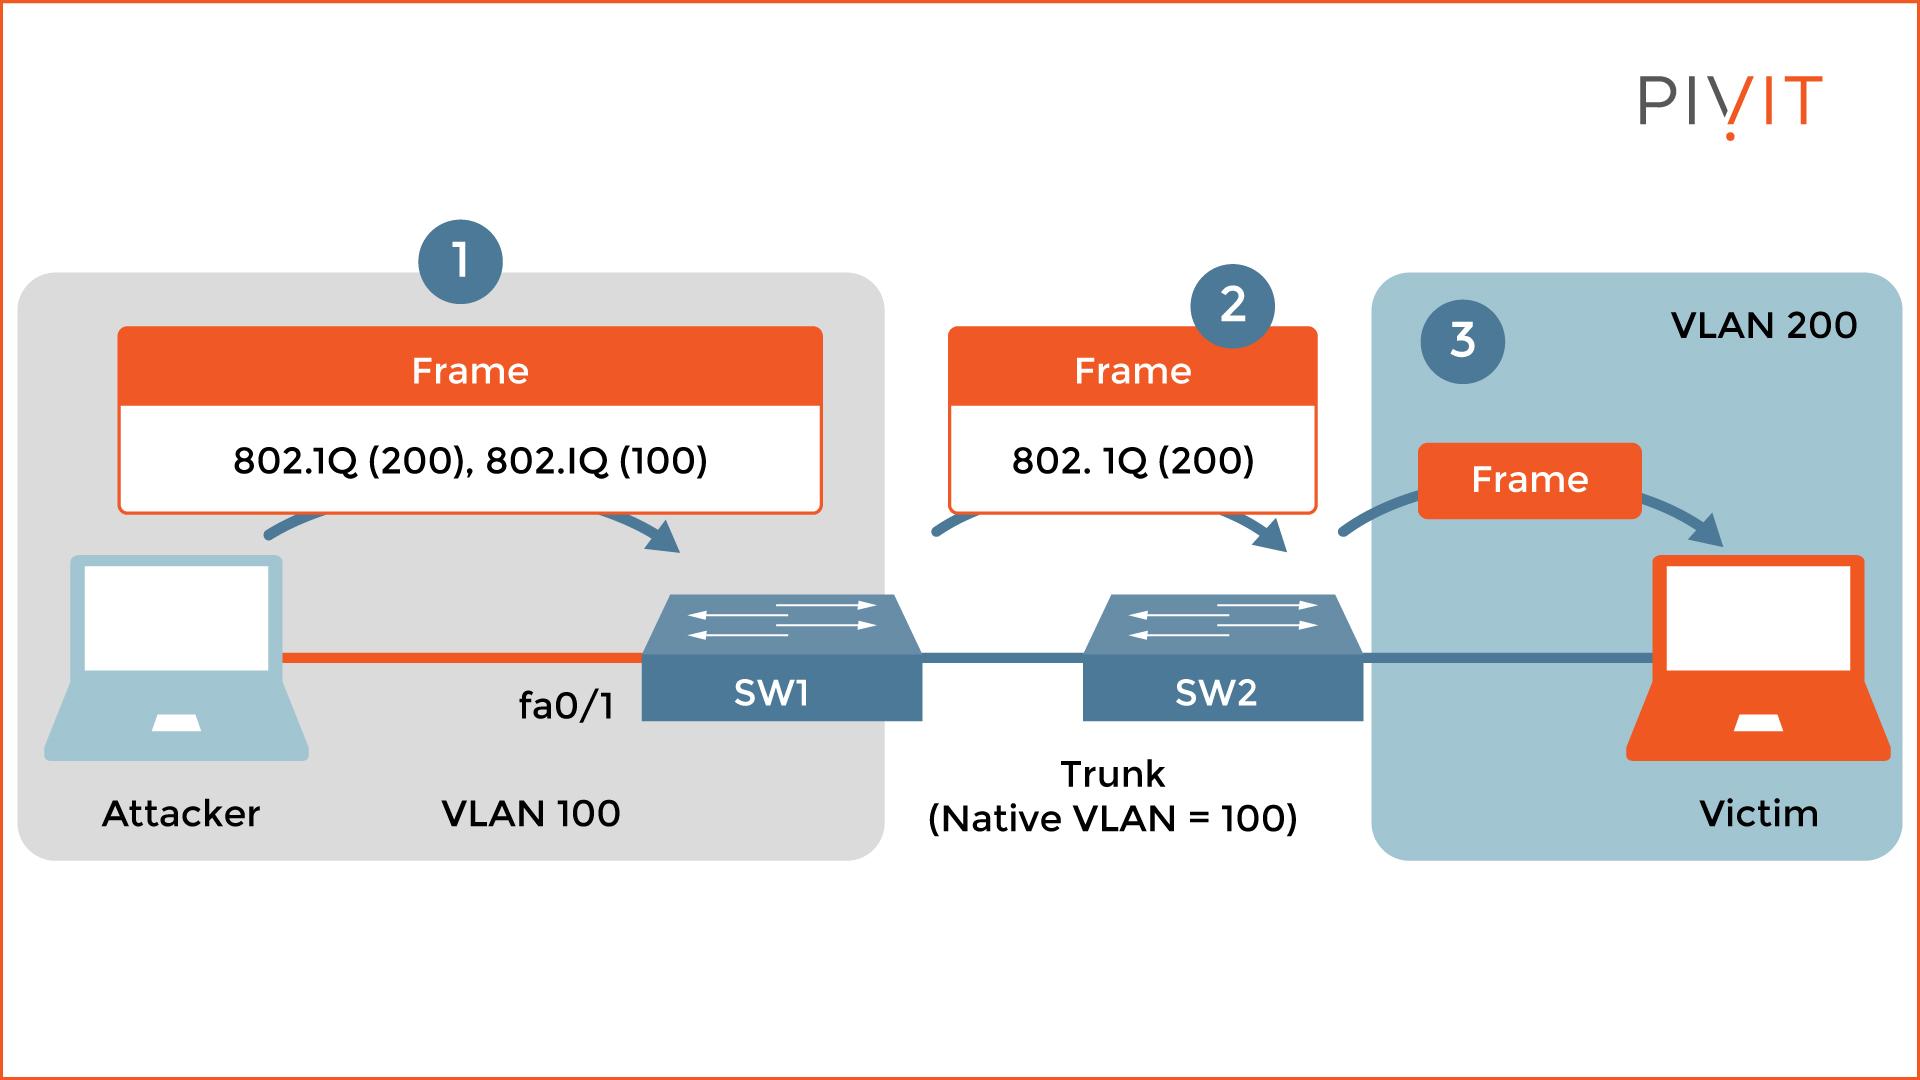
در حمله Double Tagging یا Double Encapsulation، مهاجم تلاش میکند یک فریم شبکه را با دو برچسب 802.1Q ارسال کند. این حمله از نحوه پردازش برچسب VLAN و رفتار Native VLAN در برخی پیکربندیهای Trunk سوءاستفاده میکند.
برای درک بهتر، فرض کنید شبکه شامل این بخشها است:
VLAN 10: شبکهای که مهاجم به آن متصل است.
VLAN 20: شبکهای که سرور هدف در آن قرار دارد.
Native VLAN: شبکهای که فریمهای آن در حالت استاندارد و تنظیمات متداول 802.1Q، بدون برچسب VLAN از لینک Trunk عبور میکنند.
در شرایط خاص، اگر VLAN مهاجم با Native VLAN لینک مربوطه یکسان باشد، فریم دارای دو برچسب ممکن است به شکل زیر پردازش شود:
مهاجم
مرحله اول: ساخت فریم دارای دو برچسب
فریم شامل برچسب بیرونی مرتبط با Native VLAN و برچسب داخلی مربوط به VLAN هدف است.
سوئیچ اول
مرحله دوم: حذف برچسب بیرونی
در سناریوی آسیبپذیر، برچسب بیرونی هنگام ارسال روی لینک Trunk حذف میشود و برچسب داخلی باقی میماند.
VLAN هدف
مرحله سوم: پردازش برچسب داخلی
سوئیچ بعدی ممکن است فریم را بر اساس برچسب باقیمانده به VLAN مقصد هدایت کند.
این حمله محدودیتهای مهمی دارد: به شرایط خاص Native VLAN، مسیر لایه دوم و رفتار تجهیزات وابسته است و در شکل کلاسیک آن معمولاً انتقال یکطرفه انجام میشود؛ بنابراین نباید آن را معادل دسترسی کامل و دوطرفه به شبکه هدف دانست.
تفاوت Switch Spoofing و Double Tagging
| معیار | Switch Spoofing | Double Tagging |
|---|---|---|
| روش حمله | سوءاستفاده از مذاکره Trunk | سوءاستفاده از پردازش دو برچسب VLAN |
| عامل خطر اصلی | پیکربندی ناامن پورت و DTP | پیکربندی Native VLAN و رفتار Trunk |
| نیاز به ایجاد Trunk | در روش کلاسیک، بله | لزوماً نیازمند ایجاد Trunk توسط مهاجم نیست |
| پیشگیری کلیدی | Access ثابت و غیرفعال کردن DTP | Native VLAN اختصاصی و کنترل برچسبها |
| نتیجه احتمالی | دسترسی به ترافیک چند VLAN | عبور محدود فریم به VLAN هدف در شرایط خاص |
VLAN Hopping چه خطراتی برای سازمانها دارد؟
خطر اصلی VLAN Hopping در تضعیف مرزهای امنیتی شبکه است. شدت پیامدها به حساسیت اطلاعات، ساختار شبکه و کنترلهای امنیتی مکمل بستگی دارد.
۱. دسترسی غیرمجاز به شبکههای حساس
اگر شبکه کاربران از شبکه سرورها یا تجهیزات مدیریتی جدا شده باشد، موفقیت حمله میتواند بخشی از این جداسازی را تضعیف کند. این مسئله بهویژه در شبکههایی اهمیت دارد که VLAN بهعنوان تنها لایه جداسازی در نظر گرفته شده است.
۲. افزایش احتمال افشای اطلاعات
در صورت دسترسی به مسیر مناسب ترافیک، مهاجم ممکن است بتواند برخی فریمها یا ارتباطات قابل مشاهده را بررسی کند. با این حال، VLAN Hopping بهتنهایی به معنای امکان شنود تمام ترافیک VLAN مقصد نیست؛ برای مشاهده دادهها، شرایط مسیریابی، سوئیچینگ، رمزنگاری و نوع ارتباط نیز اهمیت دارند.
۳. فراهم شدن زمینه حملات بعدی
دسترسی به یک بخش دیگر از شبکه میتواند مرحلهای از یک حمله زنجیرهای باشد. برای مثال، مهاجم ممکن است پس از عبور از یک مرز لایه دوم، سرویسهای داخلی را شناسایی کند یا به دنبال ضعفهای دیگری در کنترل دسترسی باشد.
۴. تهدید شبکه مدیریت تجهیزات
شبکه مدیریتی معمولاً دسترسی به رابط مدیریتی سوئیچها، روترها، فایروالها یا سایر تجهیزات زیرساخت را فراهم میکند. اگر این شبکه بهدرستی جدا و محدود نشده باشد، خطر ناشی از دسترسی غیرمجاز میتواند بسیار جدیتر شود.
۵. افزایش ریسک در محیطهای چندبخشی و چندمستاجری
در مراکز داده، دانشگاهها، سازمانهای بزرگ و محیطهایی که چند واحد یا مشتری از زیرساخت مشترک استفاده میکنند، جداسازی صحیح VLAN اهمیت بالایی دارد. خطا در طراحی یا پیکربندی میتواند مرز مورد انتظار بین بخشها را تضعیف کند.
۶. اختلال در الزامات امنیتی و انطباق
اگر کنترلهای جداسازی شبکه بخشی از سیاستهای امنیتی سازمان باشند، ضعف در این کنترلها میتواند ارزیابیهای امنیتی، ممیزیها و الزامات حفاظت از داده را تحت تأثیر قرار دهد.
چگونه از حمله VLAN Hopping جلوگیری کنیم؟
مؤثرترین روش مقابله با VLAN Hopping، ترکیب پیکربندی صحیح سوئیچ، محدودسازی دسترسی لایه دوم، پایش وضعیت شبکه و بازبینی دورهای تنظیمات است.
۱. پورتهای کاربران را بهصورت Access تنظیم کنید
پورتهایی که به رایانه کاربران، پرینترها یا دستگاههای انتهایی متصل هستند، باید در حالت Access ثابت قرار گیرند؛ مگر اینکه واقعاً به قابلیت Trunk نیاز داشته باشند.
در سوئیچهای Cisco با پشتیبانی از این دستورات، نمونه پیکربندی به شکل زیر است:
interface GigabitEthernet1/0/10
switchport mode access
switchport access vlan 10
switchport nonegotiate
در این مثال، پورت موردنظر به VLAN 10 اختصاص داده شده و مذاکره DTP غیرفعال میشود. نام رابط و پشتیبانی از دستورات به مدل و سیستمعامل سوئیچ بستگی دارد.
این تنظیمات احتمال تبدیل ناخواسته پورت کاربر به Trunk را کاهش میدهند.
۲. از Native VLAN اختصاصی و بلااستفاده استفاده کنید
در لینکهای Trunk، استفاده از VLAN اختصاصی که برای کاربران یا سرورها به کار نمیرود، یکی از روشهای مهم کاهش خطر Double Tagging است.
برای مثال، VLAN 999 را میتوان بهعنوان Native VLAN اختصاص داد؛ به شرط آنکه این شناسه در طراحی شبکه آزاد باشد و در هیچ بخش دیگری بهعنوان شبکه عملیاتی استفاده نشود.
نمونه تنظیم در Cisco IOS:
vlan 999
name NATIVE_UNUSED
!
interface GigabitEthernet1/0/48
switchport mode trunk
switchport trunk native vlan 999
switchport trunk allowed vlan 10,20,30,40
در این نمونه، پورت بهصورت Trunk تنظیم شده، Native VLAN آن 999 است و عبور VLANهای 10، 20، 30 و 40 مجاز است.
توجه: شناسه 999 صرفاً مثال است. پیش از اعمال تنظیمات باید آزاد بودن VLAN، هماهنگی Native VLAN در دو سوی لینک و تأثیر تغییر بر سرویسهای موجود بررسی شود. تغییر اشتباه Native VLAN ممکن است باعث اختلال در ارتباط سوئیچها شود.
۳. در صورت پشتیبانی، ترافیک Native VLAN را نیز برچسبگذاری کنید
در برخی پلتفرمهای Cisco، قابلیت برچسبگذاری فریمهای Native VLAN با دستور زیر فعال میشود:
vlan dot1q tag nativeاین قابلیت باعث میشود ترافیک Native VLAN نیز برچسب 802.1Q داشته باشد و از تکیه بر انتقال بدون برچسب جلوگیری شود.
پشتیبانی از دستور و اثر آن به پلتفرم و نسخه نرمافزار بستگی دارد. قبل از اجرا باید مستندات همان مدل بررسی و سازگاری با تجهیزات متصل ارزیابی شود.
۴. VLANهای مجاز روی Trunk را محدود کنید
بهتر است روی هر Trunk فقط VLANهایی مجاز باشند که واقعاً برای آن لینک ضرورت دارند.
برای مثال، اگر یک لینک فقط باید ترافیک VLANهای 10 و 20 را منتقل کند، نیازی نیست تمام VLANهای تعریفشده در شبکه روی آن فعال باشند.
این اصل با عنوان VLAN Pruning یا محدودسازی VLANهای مجاز شناخته میشود. با کاهش دامنه VLANهای قابل انتقال، سطح مواجهه با خطاهای پیکربندی نیز کمتر خواهد شد.
۵. از VLAN 1 برای شبکه کاربران استفاده نکنید
VLAN 1 در بسیاری از تجهیزات بهصورت پیشفرض وجود دارد و ممکن است برای برخی پروتکلهای کنترلی نیز استفاده شود. بنابراین، استفاده از آن برای کاربران، مدیریت تجهیزات و سرویسهای حساس توصیه نمیشود.
اقدامات پیشنهادی:
انتقال پورتهای کاربران به VLANهای مشخص و متناسب با نیاز.
جلوگیری از عبور VLAN 1 روی Trunkهایی که به آن نیاز ندارند.
بررسی پروتکلهای کنترلی و وابستگیهای تجهیزات پیش از حذف VLAN از لینکها.
استفاده از یک VLAN اختصاصی و بلااستفاده برای Native VLAN در طراحی مناسب.
تغییر Native VLAN بهتنهایی به معنی حذف کامل VLAN 1 از سوئیچ نیست؛ باید کاربردهای باقیمانده آن نیز بررسی شوند.
۶. پورتهای بلااستفاده را غیرفعال کنید
پورتهایی که به هیچ دستگاهی متصل نیستند، نباید بدون دلیل فعال باقی بمانند. در تجهیزات Cisco، یک روش متداول، قراردادن آنها در VLAN بلااستفاده و خاموش کردن پورت است.
interface range GigabitEthernet1/0/20-24
switchport mode access
switchport access vlan 998
shutdown
در این مثال، پورتهای 20 تا 24 به VLAN 998 اختصاص یافته و غیرفعال شدهاند. پیش از اجرا، باید اطمینان حاصل کرد که این پورتها برای سرویس فعال یا ارتباط اضطراری استفاده نمیشوند.
۷. کنترلهای تکمیلی امنیت لایه دوم را فعال کنید
VLAN Hopping تنها یکی از تهدیدهای لایه دوم است. برای تقویت امنیت شبکه، بسته به قابلیت تجهیزات و نیاز سازمان، میتوان از کنترلهای زیر نیز بهره گرفت:
Port Security: محدودسازی MAC Addressهای مجاز روی پورت.
802.1X: احراز هویت دستگاه یا کاربر پیش از دسترسی به شبکه.
DHCP Snooping: کنترل پیامهای DHCP و کاهش خطر سرورهای DHCP غیرمجاز.
Dynamic ARP Inspection: اعتبارسنجی پیامهای ARP در محیطهای پشتیبانیشده.
IP Source Guard: محدودسازی ترافیک بر اساس اطلاعات معتبر اتصال IP و MAC.
ACL و فایروال بین VLANها: اعمال سیاستهای صریح برای ارتباط بین شبکهها.
این کنترلها جایگزین تنظیم درست Access و Trunk نیستند، بلکه در کنار آنها یک لایه دفاعی مکمل ایجاد میکنند.
چگونه VLAN Hopping را در شبکه شناسایی کنیم؟
شناسایی این حمله نیازمند بررسی وضعیت پورتها، تغییرات پیکربندی و رخدادهای ثبتشده در سوئیچ است. مشاهده یک رخداد غیرعادی بهتنهایی اثبات قطعی حمله نیست، اما میتواند نشانهای برای بررسی بیشتر باشد.
بررسی وضعیت Trunk در سوئیچ Cisco
برای مشاهده لینکهایی که در وضعیت Trunk هستند، از دستور زیر استفاده کنید:
show interfaces trunkخروجی این دستور اطلاعاتی درباره پورتهای Trunk، Native VLAN و VLANهای مجاز و فعال ارائه میدهد.
بررسی وضعیت یک پورت مشخص
show interfaces GigabitEthernet1/0/10 switchportاین دستور به بررسی حالت عملیاتی پورت، نوع سوئیچینگ و VLAN اختصاصیافته کمک میکند.
بررسی رخدادهای ثبتشده
show loggingبا بررسی گزارشها میتوان به دنبال تغییرات غیرمنتظره در وضعیت پورتها، هشدارهای مرتبط با DTP یا ناسازگاری Native VLAN بود. البته جزئیات رخدادها به مدل، نسخه نرمافزار و تنظیمات Logging وابسته است.
نشانههای احتمالی
تبدیل شدن یک پورت کاربر به Trunk بدون مجوز.
مشاهده VLANهای غیرضروری روی یک لینک Trunk.
اختلاف Native VLAN در دو سوی ارتباط.
تغییرات پیکربندی ثبتنشده یا غیرمنتظره.
مشاهده فریمهای برچسبگذاریشده غیرعادی در Captureهای مجاز شبکه.
برای بررسی دقیقتر، بهتر است وضعیت فعلی شبکه با پیکربندی استاندارد سازمان مقایسه شود و در صورت وجود سامانه مدیریت متمرکز، تغییرات و رخدادها از طریق آن نیز بررسی شوند.
آیا VLAN Hopping در همه شبکهها امکانپذیر است؟
خیر. امکان اجرای موفق VLAN Hopping به پیکربندی سوئیچ، نوع حمله، وضعیت Native VLAN، نحوه مدیریت Trunk و کنترلهای امنیتی فعال بستگی دارد.
در سوئیچهای جدید و شبکههایی که اصول امنیت لایه دوم بهدرستی رعایت شدهاند، بسیاری از شرایط لازم برای این حملات وجود ندارد. با این حال، استفاده از تجهیزات جدید بهتنهایی تضمینکننده امنیت نیست؛ پیکربندی نادرست همچنان میتواند خطر ایجاد کند.
تفاوت VLAN Hopping با حملات مشابه چیست؟
برای درک بهتر جایگاه این تهدید، باید آن را از چند حمله رایج دیگر در شبکه تفکیک کنیم.
| نوع حمله | هدف اصلی | تفاوت با VLAN Hopping |
|---|---|---|
| VLAN Hopping | عبور از مرزهای VLAN | تمرکز بر جداسازی لایه دوم |
| ARP Spoofing | جعل پیامهای ARP | سوءاستفاده از ارتباط IP و MAC در شبکه محلی |
| MAC Flooding | سرریز جدول MAC سوئیچ | هدف قرار دادن رفتار یادگیری آدرسهای MAC |
| DHCP Spoofing | معرفی DHCP غیرمجاز | دستکاری فرایند تخصیص تنظیمات شبکه |
| IP Spoofing | جعل آدرس IP مبدأ | جعل هویت آدرس در لایه شبکه |
این حملات ممکن است در یک سناریوی پیچیده در کنار یکدیگر دیده شوند، اما روش اجرا، پیشنیازها و راهکارهای مقابله با آنها یکسان نیست.
VLAN Hopping چه ارتباطی با امنیت فایروال دارد؟
در معماریهای سازمانی، فایروالها معمولاً برای کنترل ارتباطات میان شبکههای مختلف به کار میروند. اگر مهاجم بتواند از طریق یک ضعف لایه دوم به بخشی از شبکه دسترسی پیدا کند، ممکن است برخی کنترلهایی را که مدیر شبکه انتظار داشته در مسیر ارتباطی اعمال شوند، دور بزند.
با این حال، این موضوع به طراحی شبکه بستگی دارد. اگر ترافیک VLANها از مسیرهای کنترلشده عبور کند و سیاستهای دسترسی در نقاط مناسب اعمال شوند، امکان محدودسازی بسیاری از ارتباطات غیرمجاز وجود دارد.
برای کاهش این ریسک، توصیه میشود:
شبکههای کاربران، سرورها، مهمانان و مدیریت تجهیزات بهصورت منطقی و متناسب با سطح اعتماد تفکیک شوند.
ارتباط میان VLANها از طریق سیاستهای مشخص و قابل ممیزی کنترل شود.
دسترسی به رابطهای مدیریتی سوئیچها و فایروالها محدود باشد.
جداسازی شبکه بهعنوان بخشی از معماری دفاع در عمق در نظر گرفته شود، نه تنها لایه امنیتی سازمان.