
CIDR چیست؟ راهنمای جامع مسیریابی بدون کلاس (Classless Routing)
تصور کنید مدیر یک مجتمع هستید و میخواهید پلاک واحدهای ساختمان را خریداری کنید. اگر مجبور باشید پلاکها را فقط در بستههای ۱۰۰ تایی، ۱۰۰۰ تایی یا دههزارتایی بخرید، در حالی که مجتمع شما فقط ۵۰ واحد دارد، تعداد زیادی پلاک بلااستفاده روی دستتان میماند و هزینه و منابع به هدر میرود. در دنیای شبکههای کامپیوتری و آدرسهای آی پی (IP) نیز دقیقا همین مشکل وجود داشت؛ تا اینکه CIDR به عنوان یک راهکار هوشمندانه و حیاتی وارد میدان شد.
پایان دوران کلاسبندی: مشکل شبکههای قدیمی
در روزهای ابتدایی اینترنت، آدرسهای IP به روشی به نام مسیریابی با کلاس (Classful Routing) به سه کلاس اصلی تقسیم میشدند:
- کلاس A: برای شبکههای غولپیکر (بیش از ۱۶ میلیون دستگاه)
- کلاس B: برای شبکههای متوسط (حدود ۶۵ هزار دستگاه)
- کلاس C: برای شبکههای کوچک (۲۵۴ دستگاه)
این سیستم به شدت ناکارآمد بود. شرکتی که به ۵۰۰ آدرس IP نیاز داشت، به دلیل محدودیت ۲۵۴ تایی کلاس C، مجبور بود یک بلوک کامل از کلاس B را اجاره کند و در نتیجه بیش از ۶۴ هزار آدرس IP ارزشمند را بدون استفاده قفل میکرد. نتیجه این روند، هدر رفتن میلیونها آدرس در سطح جهانی بود.
CIDR وارد میشود: انعطافپذیری در تخصیص IP
کلمه CIDR (تلفظ میشود سایدر) مخفف عبارت Classless Inter-Domain Routing است. در سال ۱۹۹۳، مهندسان شبکه این استاندارد را معرفی کردند تا محدودیت کلاسهای سنتی را دور بزنند. در سیستم CIDR، به جای استفاده از بلوکهای از پیش تعیین شده، مدیران شبکه میتوانند دقیقا به همان اندازهای که نیاز دارند بلوکهای IP را برش دهند و به سیستمها اختصاص دهند.
نحوه کار CIDR و نماد اسلش (Slash Notation)
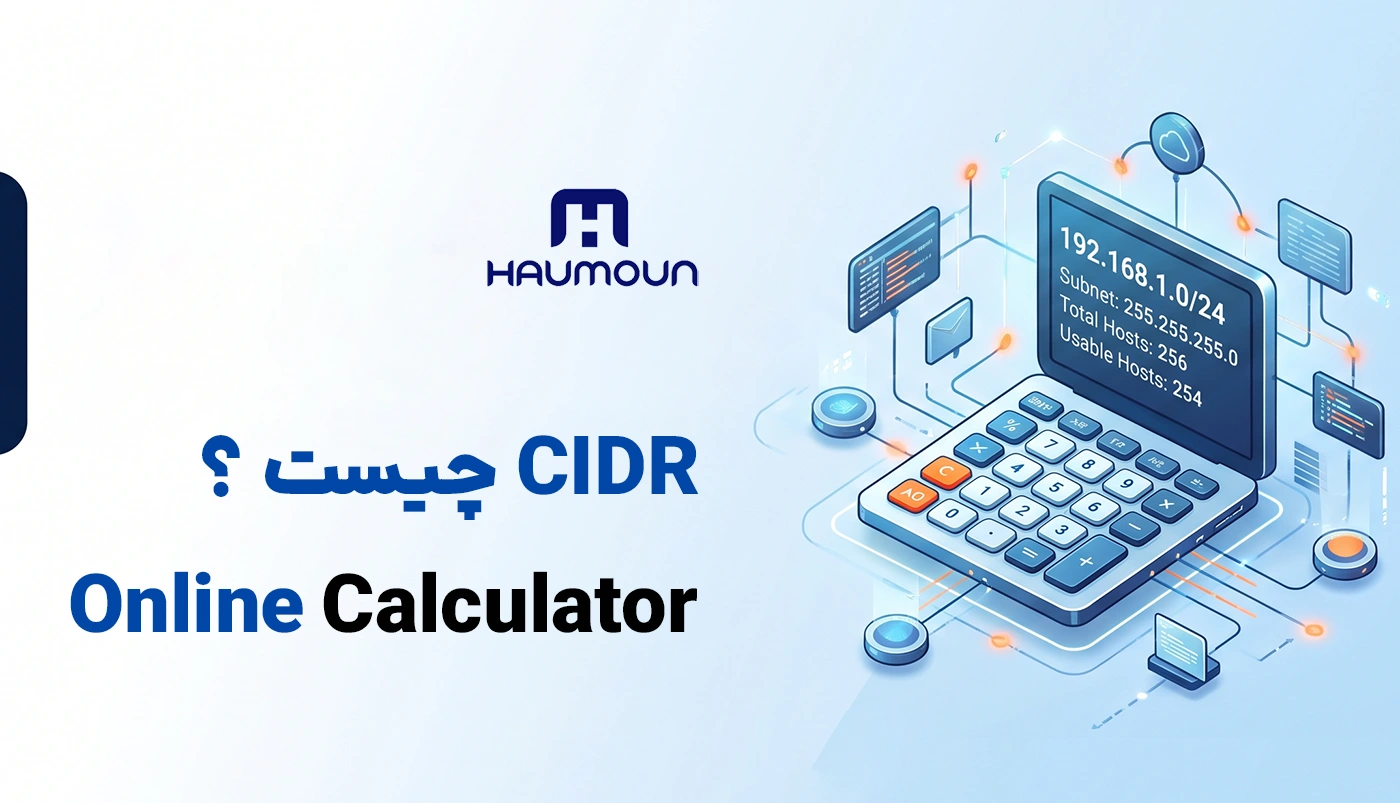
سیستم CIDR برای نشان دادن اندازه شبکه و تفکیک آن از یک روش بسیار ساده به نام Slash Notation استفاده میکند. در این روش، آدرس IP به همراه یک اسلش (/) و یک عدد در انتهای آن نوشته میشود؛ مانند 192.168.1.0/24.
آدرسهای IPv4 از ۳۲ بیت تشکیل شدهاند. عدد بعد از اسلش نشاندهنده طول ساب نت ماسک (Subnet Mask) است، یعنی به ما میگوید که چند بیتِ اول آدرس به بخش “شناسه شبکه” (Network ID) اختصاص دارد. باقیماندهی این ۳۲ بیت، برای تخصیص به “میزبانها” (Host ID) استفاده میشود.
- هرچه عدد بعد از اسلش بزرگتر باشد، سهم شبکه بیشتر است و در نتیجه تعداد دستگاههای قابل اتصال در آن سابنت کمتر میشود (شبکه کوچکتر).
- هرچه عدد بعد از اسلش کوچکتر باشد، فضای بیشتری برای دستگاهها باقی میماند و شبکه بزرگتر است.
ماشین حساب تعاملی زیر به شما کمک میکند تا رابطه بین عدد پیشوند (Prefix) و تعداد دستگاههای در دسترس را به صورت عملی درک کنید:
ماشین حساب CIDR
تخصیص هوشمندانه آدرسهای IP و محاسبه ظرفیت شبکه
سابنت ماسک
255.255.255.0
کل آدرسهای IP
256
میزبان قابل استفاده
254
مزایای کلیدی استفاده از CIDR
- نجات آدرسهای IPv4: مهمترین دستاورد CIDR، تخصیص دقیق بلوکهای IP و جلوگیری از اتمام زودهنگام آدرسهای نسخه ۴ در سطح جهانی بود.
- کاهش چشمگیر بار روترها (Route Aggregation): به جای اینکه مسیریابهای جهانی اینترنت میلیونها مسیر کوچک را حفظ کنند، CIDR اجازه میدهد چندین شبکه مجاور با هم ترکیب شده و تحت یک آدرس جامعتر (Supernetting) معرفی شوند. این کار پردازش روترهای اصلی را به شدت سبک کرد.
- مدیریت بهینه زیرشبکهها (Subnetting): مدیران فناوری اطلاعات میتوانند یک بلوک بزرگ IP را خریداری کرده و با انعطافپذیری کامل، آن را به قطعات کوچک و نامساوی برای دپارتمانهای مختلف شرکت خود تقسیم کنند.
یک مثال ساده از کارایی CIDR
در روش قدیمی، سابنت ماسک استاندارد برای یک شبکه کوچک 255.255.255.0 بود که به معنای دریافت ۲۵۴ آدرس آزاد است. در زبان CIDR، این شبکه با پسوند /24 شناخته میشود. اکنون فرض کنید استارتاپ شما فقط به ۱۲ کامپیوتر متصل به اینترنت نیاز دارد. با CIDR دیگر نیازی نیست ۲۵۴ آدرس را اشغال کنید؛ شما به سادگی یک شبکه /28 دریافت میکنید که دقیقا ۱۴ آدرس IP قابل استفاده برای سختافزارهایتان فراهم میکند و باقی آدرسهای جهان آزاد میماند.