
1. هدف سند
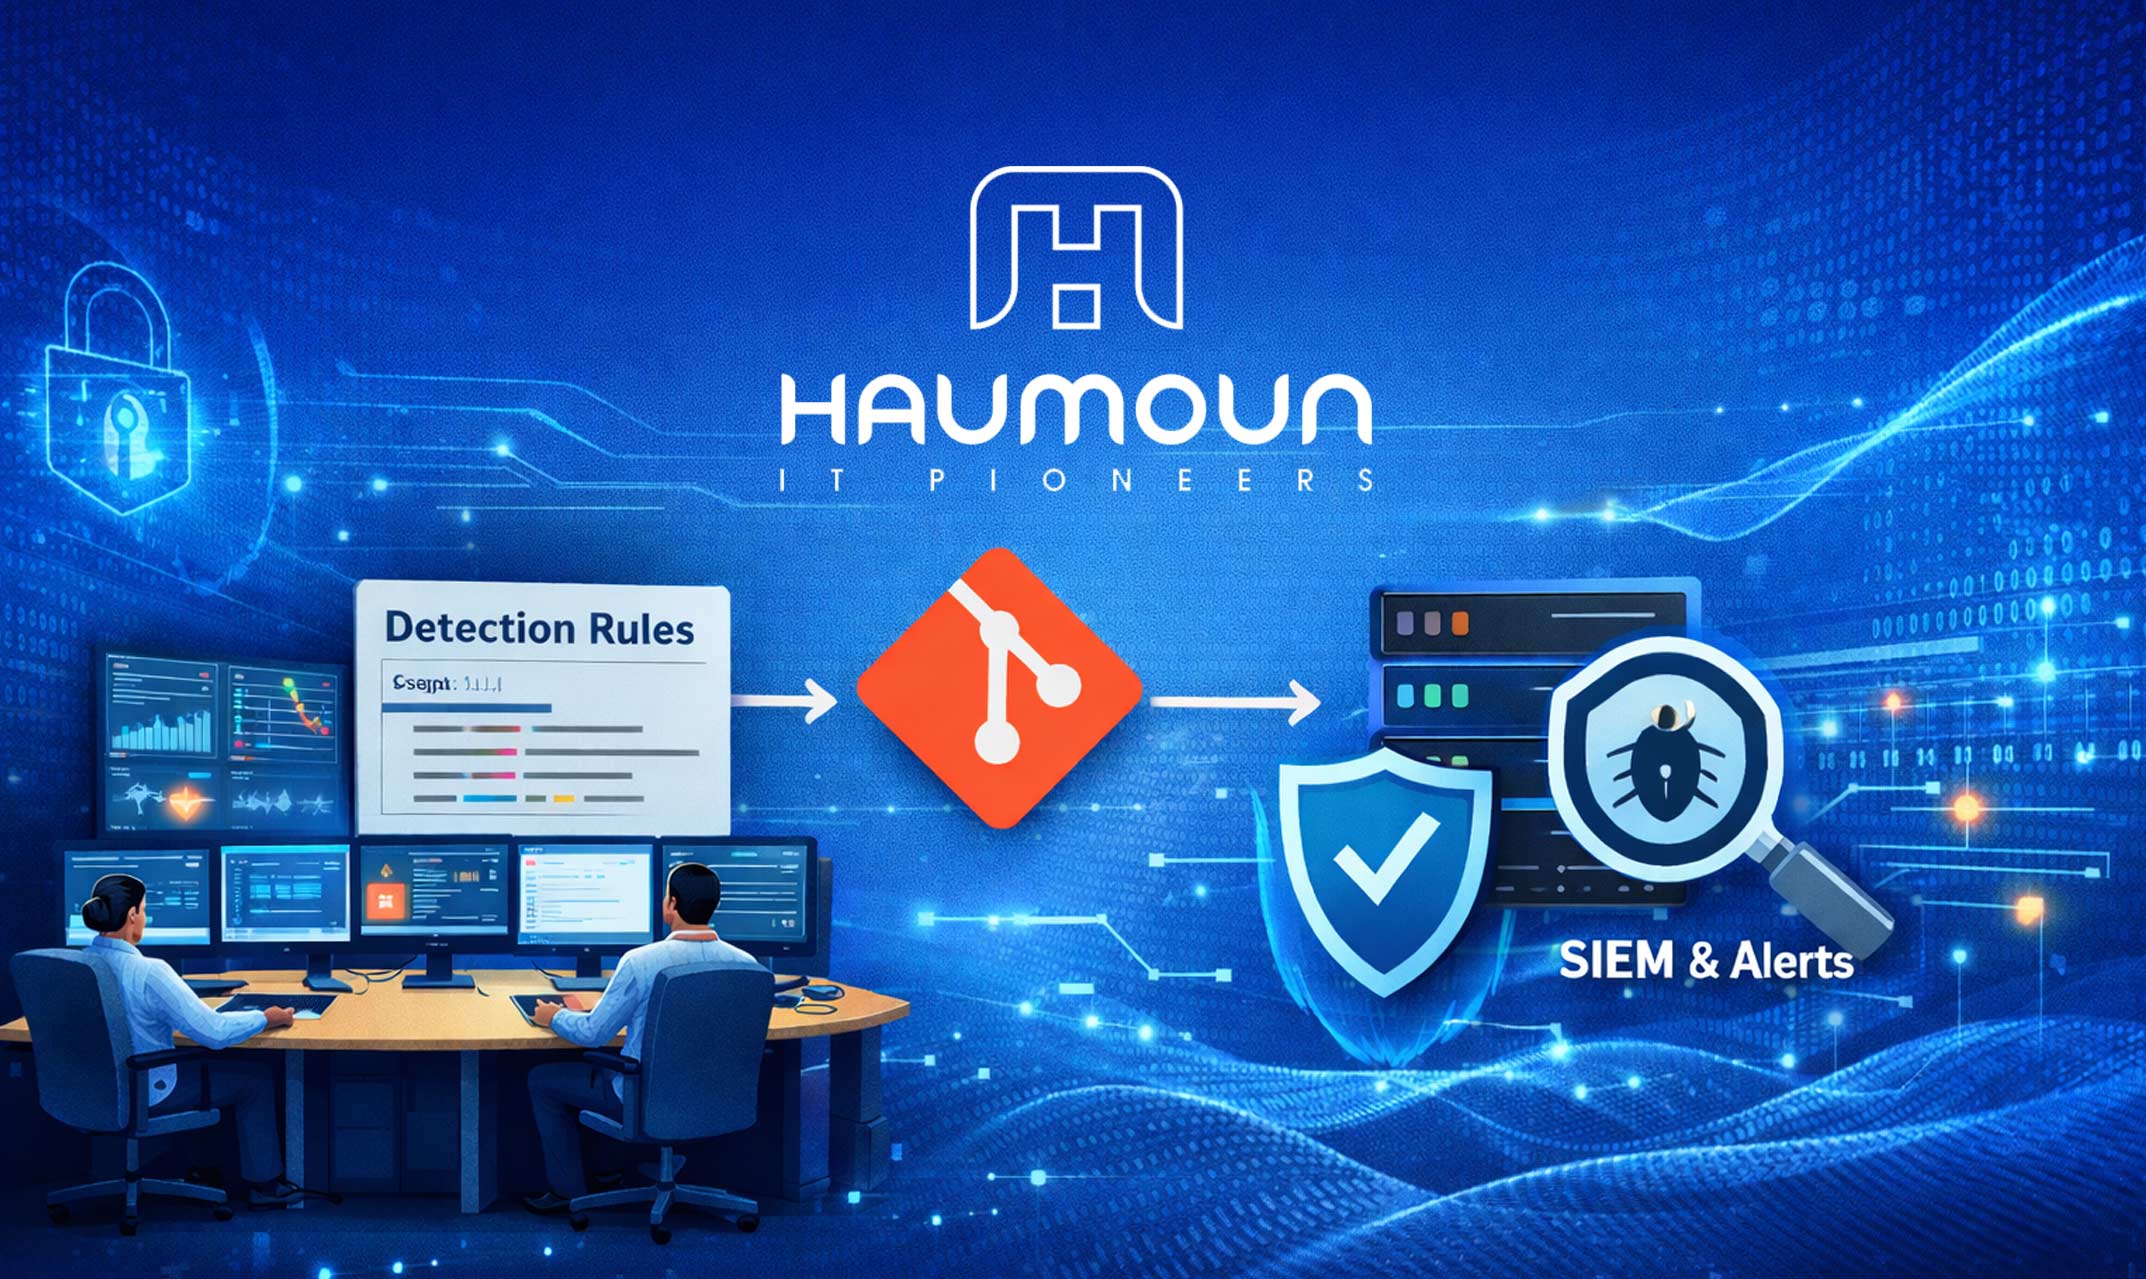
این سند با هدف طراحی و استقرار معماری استاندارد مدیریت Detectionها در SOC مبتنی بر Splunk Enterprise Security تدوین شده است. معماری ارائهشده تلاش میکند عملیات Detection Management را از مدل سنتی و وابسته به GUI به سمت یک ساختار مهندسیشده، Version-Controlled و قابل Audit هدایت نماید.
این رویکرد در راستای مفاهیم زیر طراحی شده است:
* Detection as Code
* Detection Engineering
* Controlled Deployment
* Security Content Lifecycle Management
2. ضرورت پیادهسازی
در بسیاری از SOCهای سنتی، Ruleها و Correlation Searchها مستقیماً در محیط GUI ساخته و ویرایش میشوند. این مدل در محیطهای Enterprise دارای چالشهای زیر است:
* نبود Version Control
* دشواری Rollback
* نبود Detection QA
* وابستگی شدید به افراد
* نبود Change Tracking
* ایجاد Drift بین محیطهای مختلف
* دشواری Audit و Compliance
* نبود فرآیند استاندارد Release Management
با افزایش حجم Detection Content و پیچیدگی Threatها، استفاده از معماری Detection Engineering ضروری میشود.

3. معماری کلان پیشنهادی
معماری پیشنهادی واحد MSSP شرکت هامون بهصورت زیر طراحی میشود
Detection Analyst
▼
Internal Git Server (Gitea)
▼
Detection Repository
▼
Review & Approval Workflow
▼
Splunk App Packaging
▼
SH Deployer
▼
splunk apply shcluster-bundle
▼
Search Head Cluster
▼
Splunk Enterprise Security
4. اجزای معماری
4-1. Git Server داخلی
بهمنظور نگهداری و Version Control محتوای امنیتی، یک Git Server داخلی در شبکه سازمان راهاندازی میشود.
پیشنهاد واحد MSSP:
* Gitea
* GitLab CE
در محیطهای Air-Gap نیز قابل استفاده هستند.
4-2. Detection Repository
تمام Detection Content داخل Repository مرکزی ذخیره میشود.
5. استاندارد توسعه Detection
هر Detection باید شامل موارد زیر باشد:
* SPL Query
* Severity
* MITRE ATT&CK Mapping
* Data Source
* Detection Logic
* False Positive Consideration
* Response Action
* Naming Convention
* Cron Schedule
نمونه Detection:
[Suspicious PowerShell Download]
search = index=wineventlog EventCode=4688 CommandLine="*Invoke-WebRequest*"
cron_schedule = */5 * * * *
alert_type = number of events
6. فرآیند توسعه Detection
- مرحله 1 : Clone Repository
bash
git clone http://gitea/splunk-detections
- مرحله 2 : توسعه Detection
تحلیلگر Detection جدید را در فایلهای مربوطه ایجاد یا اصلاح میکند.
- مرحله 3 : Commit Changes
git add .
git commit -m “Added PowerShell Detection”
- مرحله 4 : Push به Git Server
git push
7. فرآیند Review و QA
تمام Detectionها باید قبل از ورود به Production مورد بررسی قرار گیرند.
موارد بررسی:
* صحت SPL
* نرخ احتمالی False Positive
* Naming Convention
* MITRE ATT&CK Mapping
* Performance Impact
* Detection Coverage
* Duplicate Detection Check
Review توسط:
* SOC Lead
* Detection Engineering Team
* Threat Hunting Team
انجام میشود.
8. Splunk App Packaging
تمام Detectionها در قالب Splunk App مدیریت میشوند.
مزایا:
* Version Control
* Standardized Deployment
* Rollback Capability
* Drift Reduction
* Consistent Configuration Management
9. انتقال Detection به Splunk
پس از Approval، App به SH Deployer منتقل میشود:
scp -r TA_detection_engineering deployer:/opt/splunk/etc/shcluster/apps/
10. Deploy به Search Head Cluster
روی SH Deployer:
splunk apply shcluster-bundle
در این مرحله:
* App روی تمام Search Headها Sync میشود
* Detectionها فعال میشوند
* Configurationها هماهنگ میشوند
11. Detection Testing و Validation
پیشنهاد میشود Detectionها با ابزارهای زیر اعتبارسنجی شوند:
* Atomic Red Team
* Caldera
* Prelude Operator
اهداف:
* Detection Validation
* ATT&CK Coverage Testing
* False Positive Analysis
* Regression Testing
12. مزایای معماری پیشنهادی
این معماری باعث ایجاد قابلیتهای زیر میشود:
- Detection Versioning
- Controlled Change Management
- Centralized Knowledge Management
- Detection QA
- استانداردسازی Deployment
- کاهش وابستگی به افراد
- افزایش Auditability
- بهبود Detection Lifecycle
- کاهش Configuration Drift
- افزایش بلوغ SOC
13. نتیجهگیری
معماری Detection Engineering مبتنی بر Git و Splunk App Packaging، SOC را از مدل سنتی Alert Monitoring به سمت یک ساختار Engineering-Driven هدایت میکند.
در این رویکرد:
- Detectionها مانند Software مدیریت میشوند.
- تغییرات قابل کنترل و ممیزی هستند.
- Release Management استاندارد میشود.
- Detection Quality بهبود مییابد.
- عملیات SOC مقیاسپذیرتر و پایدارتر میشود.
این معماری یکی از الزامات کلیدی SOCهای بالغ و MSSPهای مدرن محسوب میشود.
از خوندن مقاله دستورالعمل برپایی معماری Detection Engineering و مدیریت Detection مبتنی بر Git در SOC لذت بردم .
ممنونم ، نظر لطفتون هست.
امیدوارم سایر مقالات تخصصی ما رو هم مطالعه بفرمایید.